30.8.12

Prehistoria informatica - El standard MSX


mucho antes de q las pcs se metan en los hogares ya habia computadoras, aunque x supuesto no eran tan populares como ahora. en los 80s una pc valia una fortuna que muy pocos podian pagar si no era para un uso corporativo o cientifico. una maquina con un 8088 corriendo a 5mhz, monitor de fosforo verde y el lujo de dos disketeras de 5 1/4 (una para sistema y otra para aplicaciones) valia unos cuaaantos miles de dolares como para usarla de pasatiempo...

con todo esto, el usuario mortal veia fuera de su alcance este mundo hasta que nacieron las "home computers", maquinas destinadas a un uso mas hogareño tratando de bajar los costos a lo minimo posible... televisor en lugar de monitor, cintas de cassette para cargar/grabar datos o programas y otras caracteristicas q las iban haciendo mas y mas accesibles para casi todos... y digo "casi" xq si bien se podian comprar era toda una inversion para algo q tus progenitores no entendian muy bien para q te iba a servir en el futuro... a mi x lo menos me sirvio, y mucho.

aunque ya en los 70s aparecieron algunos modelos como el TRS-80 de RadioShack o la Commodore PET, la verdadera explosion se dio a principios de los 80s con la salida de las Sinclair y la Commodore64, los dos grandes enemigos de esa epoca. ambas se vendieron x millones y conformaban bandos bien definidos. x supuesto mis simpatias iban hacia la linea sinclair, al usuario tipico de commodore solo le interesaban los jueguitos, al de spectrum le gustaba mas meter mano... pero eso es historia para una futura entrada.

otros fabricantes comenzaron a ver el negocio y crear sus propios modelos, entre los mas populares (ademas de las 2 anteriores) estaban las amstrad, atari, ti99 (Texas Instruments) y otras no tan conocidas x estas latitudes como las Dragon, Oric, etc. el problema con estas maquinas era q el software no era compatible entre si, un programa para spectrum no corria en commodore o amstrad, habia q portarlo y a veces los ports no eran perfectos o directamente no se hacian, dejando a muchos usuarios sin version para su hardware.


MSX


para solucionar este tema en 1983 Kazuhiko Nishi crea el standard MSX, q es presentado primero en japon donde domina el mercado rapidamente. A pesar de q los yankees casi ni la vieron pasar (ellos se la perdieron) fue muy popular en algunos paises de europa, rusia y sudamerica. aca en argentina teniamos el modelo de Talent (DPC-200) q fue un muy buen exponenete del standard... en esa epoca se hacian las cosas bien ;)

el origen del nombre MSX es bastante incierto aun hoy, la creencia popular era que venia de la version de basic que traia la maquina, creada x el tristemente celebre (no tanto en ese momento) microsoft, el nombre exacto era MicroSoft eXtended basic o MSX-Basic. pero su propio creador sugirio despues q se refiere en realidad a "Machines with Software eXchangeability" y hay otras versiones mas antiguas diciendo q vienen de Matsushita, Sony (las 1eras) y la X para los futuros fabricantes.

pasando a cuestiones tecnicas, para q una maquina entrara en el standard debia cumplir ciertos requisitos de hardware q son los siguientes:

Procesador: Zilog Z80A corriendo a 3.58 MHz
ROM: 32 KB
BIOS (16 KB)
MSX BASIC V1.0 (16 KB)
RAM: 8 KB minimo, aunque la mayoria tenia entre 32 y 64
Procesador de Video: Texas Instruments TMS9918 family
Video RAM: 16 KB
Modos Texto: 40×24 and 32×24
Resolucion: 256×192 (16 colores)
Sprites: 32, 1 color, max 4 por linea horizontal
Chip de Sonido: General Instrument AY-3-8910 (PSG)

esto superaba o x lo menos estaba a la altura de las maquinas de la epoca, pero en el momento q salio el mercado europeo ya estaba copado con la ZX Spectrum seguido x la Commodore64 y no habia lugar para maquinas japonesas aunque fueran superiores, ademas, a pesar de que el precio era accesible superaba a las Sinclair q tenian teclado de membrana y componentes mas baratos en gral en usa se vendieron sin mucho exito la Spectravideo y algun modelo de Yamaha.

Todo esto llevo a que los resultados no fueran los esperados y nunca se llego a hacer realidad el sueño de un standard para las home, ocasionando pocos años despues que fueran suplantadas x las pcs, que lamentablemente estaban muy lejos de la versatilidad de las "home" en ese momento. acostumbrados a colores, una resolucion mas o menos aceptable y varios canales de sonido era dificil pasar a un moni monocromatico y beeps de parlante sin ganar casi nada en velocidad de procesamiento y varias cosas mas, salvo x la tan ansiada compatibilidad entre distintos fabricantes.


la evolucion MSX


pero los japoneses no se dieron x vencidos y el standard siguio evolucionando durante casi 10 años mas, hasta plena epoca de pcs. 3 años despues del lanzamiento vino la evolucion con el nombre MSX2, si bien el procesador era el mismo z80 corriendo a 3.58 tenia mas rom (48kb), 128k de ram (hubo algunas con 512 y mas), videoRAM de 128k, modo de texto de 80 columnas!!, resolucion de hasta 512x212!!, 16 colores para los sprites, la version 2.0 (algunas 2.1) del MSX-Basic y muchas cosas normales hoy q en ese momento eran revolucionarias.

una de ellas era una bios q mantenia sus datos con una pila como se hace en los mobos modernos, de esa forma se podia mantener la hora y otros seteos despues de desconectar la maquina. venia con un gestor en forma de ventanas y un puntero al mejor estilo "windows", desde ahi se podia acceder a la hora, una calculadora, algun jueguito y seteos de la pantalla. y no era joda q las cosas se hacian bien en esa epoca, tengo una MSX2 a la q jamas se le cambio la pila y sigue manteniendo la fecha cada vez q la enciendo... despues de mas de 25 años de salida de la fabrica... ;)

dos años despues, en 1988, se lanza la MSX2+ pero solo en japon. El micro en algunos casos era el mismo pero habia modelos con 5.37 y 7.16mhz, mas rom x todos lados con opcionales para manejo de discos flexibles, otras versiones de basic incluida la version 3.0, modos de video con casi 20000 colores, chip de sonido mejorado, etc, etc. 

finalmente en 1990, ante los problemas para terminar la MSX3 debido a los problemas de Yamaha para terminar algunos chips, se lanza la MSX TurboR con un nuevo procesador (R800), tambien de Zilog corriendo a 7.16mhz pero mucho mas optimizado q el z80 midiendo 28.6mhz comparado con este debido a q las instrucciones usan alrededor de 4 veces menos ciclos de reloj. tambien tiene un z80 para la compatibilidad con el software de modelos anteriores. diskROM, Kun-Basic y KanjiROM incluidos, ademas de un firmware de 4mb, 256kb como minimo de RAM y la version 4.0 del MSX-Basic.


la epoca de oro
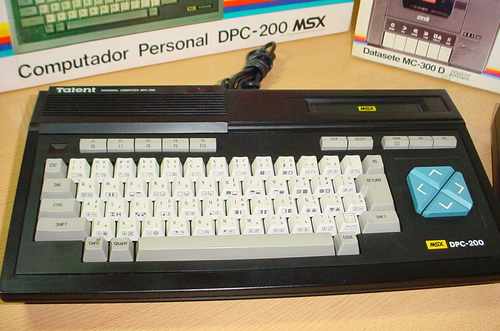

en argentina la MSX tuvo una buena epoca donde era considerada una de las mejores maquinas del mercado, la version nacional de Talent era muy solida y tenia suficientes perifericos como para hacer casi cualquier cosa. la disketera DPF-550 q fabricaba tambien Talent era mucho mejor q las versiones brasileñas y los diskettes empezaban a ser algo normal y bastante barato, era muy comodo acelerar los tiempos de carga de 5 o 10mins a menos de 1 y hasta unos pocos segundos en algunos casos. el manejo de discos de la MSX era mucho mejor q el de la Commodore q tardaba en cargar 64kb casi tanto como un cassette de MSX. ademas del pequeño detalle de q el formato era compatible con el de pc... si, una pc leia perfectamente un diskette de MSX.

el sistema de manejo de discos, llamado MSX-DOS, era una adaptacion del clasico MS-DOS, practicamente no se notaba el cambio de uno a otro en el uso basico salvo x el detalle de q la 1era version no tenia soporte para directorios... igual en 360kb no hacia tanta falta. el basic tambien era muy parecido al "basica" de pc salvo x el manejo grafico y de audio q era muy superior en la MSX.

tambien fue muy popular en las escuelas donde empezaron a aparecer aulas llenas de maquinas y la informatica como materia, tanto para niños de la mano de lenguaje "Logo", como el primitivo basic de aquella epoca para los mas grandes. conectividad, impresoras de matriz con papel continuo y hardware complejo para poder manejar dispositivos externos x medio de relays y otras cosas raras. hasta tenia un relay interno para manejar el reproductor de cassettes (datasette) q con un poco de imaginacion se podia usar para muchas cosas... hasta llegue a hacer un marcador de telefono x pulsos en esa epoca, menos mal q pude volver a armar el viejo telefono y nadie se dio cuenta... xD

hablando del telefono otra de las novedades era un modem, q ademas de interconectar maquinas remotamente, en argentina permitia conectarse a una base de datos del ACA (Automovil Club Argentino) con precios de autos, estado de rutas, lugares turisticos, hoteles, servicios, farmacias de turno, informacion de mercado, mensajes privados, etc, etc... y como si esto fuera poco el banco del Buen Ayre ofrecia la posibilidad de consultar estados de cuenta y otras operaciones... si, home banking en los 80s. todo esto a una vertiginosa velocidad de 300 baudios. baudios? si, antes se media en baudios. cuanto es un baudio? es complicado ya q no en todos los casos 1 baudio es un bit, depende del tipo de modulacion y compresion q se use pero en todo caso era mucho mas... solo lo suficiente para pasar unos cuantos caracteres de texto de un lado a otro. para q mas?


si bien no habia tantos juegos al principio x el tema de la portabilidad se veian mucho mejor q en una spectrum debido al problema q tenia esta para manejar los colores en los sprites, no pudiendo diferenciarlos del fondo. el sonido x supuesto tambien era mucho mejor debido a sus 4 canales de audio (en realidad 3 y 1 para ruido) y todo corria mas suelto gracias al mejor hardware. mas tarde algunas compañias grandes decidieron apostar a la plataforma (konami a la cabeza desde el principio) y crearon clasicos como Zanac, Antartic Adventure, Bomberman y sagas que continuaron x años como la de Eggerland y otras que todavia sobreviven con bastante exito como el conocido Metal Gear... si, Metal Gear fue originalmente desarrollado para MSX2, en 1987 salio el original y en 1990 la 2da parte llamada Solid Snake.


mi MSX


con el tiempo me dedique a coleccionar estas maquinas y perifericos juntando bastantes exponentes clasicos, incluyendo algunas cosas bastante antiguas. a pesar de no ser la mas vieja la MSX es una de mis preferidas xq fue con la q mas aprendi sobre programacion, no solo de ese viejisimo basic sino tambien el antiguo assembler de 8 bits q era tan poderoso q daba miedo... je. solo me tomo unas semanas conseguir el nivel para empezar a crackear protecciones de software de la epoca, obviamente eran mucho mas "inocentes" q las de ahora pero tampoco habia mucho de donde aprender, solo los libros tecnicos o fotocopias q se pudieran conseguir x ahi. todo era investigacion, imaginacion y horas de insomnio...


mi MSX es una Talent TPC-310, la MSX2 argentina, un especimen no tan facil de conseguir como la DPC-200 en la actualidad. Tengo tambien una disketerra DPF-550, joystick y datassette (todo Talent original). Como se puede ver en las fotos era un equipo bastante profesional y sobre todo solido... me gustaria ver como estan las pcs/notebooks/loquesea q se fabrican ahora en el pais dentro de 25 años.


17.7.12

UnlockRoot - Como rootear android para tontos.

los dispositivos con android vienen de fabrica con ciertas restricciones en el sistema, las cuales existen para "seguridad del usuario" y todas esas cosas. es verdad q alguien podria facilmente dañar su sistema si tuviera facil acceso a el, para eso existen las cuentas con distintos tipos de derechos. el administrador (root en linux) tiene acceso a todo absolutamente y los usuarios solo a sus perfiles, no pudiendo cambiar parametros del sistema... todo esto explicado de una manera de lo mas basica ya q en la practica podemos modificar derechos de cualquier usuario a voluntad.

para hacerlo claro para todos, en windows x ejemplo, como sabra la mayoria, tenemos cuentas de usuario normal y cuentas con derechos de administrador. la "cuenta" q viene en nuestro android recien comprado es de usuario normal, al "rootearlo" lo hacemos "administrador".

para q sirve esto? para infinidad de cosas, para empezar todo lo q se refiera a modificaciones en el sistema. mas alla de ponernos a tocar codigo a mano hay muchas aplicaciones q requieren root para funcionar, un simple blockeador de publicidad x ejemplo trabaja modificando el archivo hosts, cosa q no puede hacer si no se le conceden derechos. sistemas de backup, temas de escritorio, overclocking, tethering... etc, etc.


unlockroot


uno de los problemas con el rooteo es q no hay un metodo universal y cada dispositivo tiene sus secretos. antes de hacerlo hay q informarse bastante, usar algunas aplicaciones raras teniendo cuidado de q no tengan algun "regalito", flashear sistemas modificados q podrian no ser tan seguros ademas de traernos algun problema de configuracon y x supuesto el tema de la garantia.

obviamente todo esto llega a resultar entretenido y hasta divertido para algunos de nosotros, pero hay muchos q se asustan ante tanto proceso y prefieren quedarse como estan. con este software simplemente hay q fijarse q el modelo este soportado y no hay practicamente intervencion del usuario... solo un click para rootear.

unlockroot usa el exploit burritoroot y el zergrush q tambien usa el superoneclick, q es otro software parecido a este. al parecer el sr liang bing, "autor" del software, el 1ero lo robo a sus verdaderos desarrolladores q lo tenian como codigo cerrado y lo tuvieron q liberar despues del robo:

https://github.com/CunningLogic/BurritoRoot

mas alla de novelas digitales... pueden descargarlo de la web oficial:

http://www.unlockroot.com/

sirve para versiones 2.1, 2.2 y 2.3, si tienen ICS van a tener q buscar otro metodo...


paso a paso


lo probe en mi galaxy s2 con un sistema 2.3.3 como venia de fabrica, igualmente el proceso es el mismo para cualquier compatible, algunos son:

    HTC Sensation       
    HTC Wildfire S       
    HTC Desire S       
    HTC Incredible S       
    Galaxy Nexus (i9250)
    Galaxy Note (I9220)
    Galaxy S II (I9100)
    Galaxy S (I9000)
    Galaxy ACE
    LG Optimus 3D (P920)
    LG Optimus 2x
    LG Optimus LET
    LG Optimus Black
    Motorola Atrix
    Motorola Milestone/Droid (I, II y III)
    Motorola Razr...

la lista completa aca:

http://www.unlockroot.com/unlockroot.php

lo 1ero en el proceso es tener instalados en la pc los drivers del telefono, en el caso del samsung instalando y configurando el kies q se descarga desde la pagina del fabricante tenemos todo listo. para los demas fijense el manual, cd, web o lo q mas les guste. tal vez ya lo hayan hecho...

en 2do lugar tenemos q poner el dispositivo en modo USB "Debugging", esto lo logramos desde el menu de "ajustes" en aplicaciones -> desarrollo -> depuracion de USB.


despues instalamos el programa y obviamente lo ejecutamos, nos encontramos con una interfaz bastante sencilla con un boton gigante q dice ROOT y nos pide conectar el dispositivo y realizar el paso anterior:


al conectarlo sale en una nueva ventana y nos pide seleccionarlo:


a partir de q hacemos click empieza el proceso q varia segun el tipo de dispositivo, nos muestra un cartel diciendo q el programa intenta obtener root y q puede tardar varios minutos:


pasaron menos de 5 hasta q cambio a estado de "rooteando":


este paso demoro bastante a pesar de q creo q no es asi en todos los casos, de todas formas si queda ahi durante unos 15 o 20 mins dejenlo asi, resistan la tentacion de resetear todo. finalmente avisa q se pudo realizar el proceso y pide reiniciar para terminar:


al reiniciar el telefono ya esta rooteado y deberia tener el programa "superuser" entre las aplicaciones, este es el q se encarga de otorgar los derechos correspondientes al soft q los requiera avisandonos antes. si no llega a estar se descarga del market.

para probarlo pueden instalar cualquier aplicacion q requiera root para funcionar como el "titanium backup" o algun ad blocker como el "adaway".

10.7.12

ImageMagick - Marcas de agua, convertir imagenes a PDF, redimensionar... todo desde la consola.

se me ocurrio poner marcas de agua en algunas imagenes del blog y despues de un rato de luchar con gimp y ante mi resistencia a moverme a una pc con photoshop en ese momento me dispuse a buscar alternativas cuando me acorde de este software q no usaba hacia unos años. encima ni siquiera tuve q instalarlo en debian xq ya viene incluido en la instalacion normal. como de costumbre la solucion siempre esta a mano, solo hay q saber encontrarla... y re-aprender a usarla xq no me acordaba casi nada... xD

imagemagick es una suite para manipulacion de imagenes q puede leer muchisimos formatos y puede hacer lo mismo q la mayoria de este tipo de softwares con la pequeñisima diferencia q con este podemos hacer todo desde la consola. haciendo posible, entre otras cosas, convertir imagenes x medio de simples scripts de batch, como x ejemplo setear un cron q ponga marcas de agua en un set de imagenes q se agregan automaticamente en periodos de tiempo X. y todo sin abrir el photoshop... increible no?

entre otras cosas facilmente se puede convertir entre formatos, transformar (resize, rotate, crop, flip, trim), transparencias, blur, sharpen, tint, crear gifs animados, insertar texto, identificacion, composite, soporte para imagenes de giga y tera-pixel... etc, etc, etc, etc, etc....

en la consola no hay un comando "imagemagick" sino un set de comandos q sirven para realizar las distintas acciones, como "convert", "identify" o "composite". si no esta incluido en la distribucion que estas usando simplemente anda al gestor de paquetes y agregalo o en debian/ubuntu:

apt-get install imagemagick

y en fedora/centos:

yum install ImageMagick (con las mayusculas como estan)


watermark


es bastante facil poner una marca de agua (watermark), solamente necesitamos una imagen con la firma, texto o lo q sea la marca. en mi caso hice una imagen transparente con el texto de la url de la web para que solo se marquen los caracteres pero si quieren pueden usar una imagen cuadrada normal, es cosa de ir probando...

para superponer las dos imagenes usamos el comando composite de la siguiente forma:

composite -watermark 50 -gravity center marcadeagua.gif imagen.jpg imagenfinal.jpg

"imagenfinal.jpg" es la suma de las dos anteriores, sin en cambio queremos sobreescribirla, perdiendo el original, se puede poner el mismo nombre de salida. para composite tenemos las opciones "watermark", "dissolve" y "blend" que todas sirven en este caso, el 50 es la cantidad de la mezcla. con gravity seteamos la posicion de la imagen, las opciones validas para gravity son:

None
Center
East
Forget
NorthEast
North
NorthWest
SouthEast
South
SouthWest
West
Static


redimensionar, girar, convertir...


con el comando convert podemos hacer muchas cosas, para hacer un resize a 200px:

convert -resize 200 archivo.jpg archivosalida.jpg

obviamente no es necesario q sean jpg, puede ser cualquier tipo de imagen en todos los casos. para girar 90 grados:

convert -rotate 90 archivo.jpg archivosalida.jpg

para convertir de un formato a otro es tan facil como esto:

convert archivo.jpg archivo.gif

o:

convert archivo.gif archivo.bmp

crear un pdf con un set de imagenes:

convert *.jpg archivosalida.pdf

a la inversa:

convert archivo.pdf archivosalida.jpg

genera una imagen por cada pagina en el pdf, para seleccionar rango de paginas:

convert archivo.pdf[0-19] archivosalida.jpg

seria interminable enumerar todas las cosas q se pueden hacer, en la pagina del desarrollador se puede encontrar info mas completa:

http://www.imagemagick.org/

tambien existen numerosas interfaces para poder usar imagemagick en forma grafica, algunas son magickcore, magickwand y perlmagick, aunque la verdad q su mejor utilidad esta en la consola.

26.6.12

Virtualbox - Error "ahci-0-0" (rc=VERR_DISK_FULL)

ayer fue la 2da vez q me aparecio este error y como la 1era fue hace mucho tiempo obviamente me habia olvidado de donde venia. x desgracia tenia q arreglarlo rapido xq de ahi colgaba un cliente webmail y un moodle con cientos de usuarios q se hubieran quejado bastante en la mañana del lunes... pareciera q estas cosas siempre me pasan los domingos a la tarde/noche... sera alguna ley de murphy?


el error


el mensaje de error dice entre otras cosas:

The I/O cache encountered an error while updating data in medium "ahci-0-0" (rc=VERR_DISK_FULL). Make sure there is enough free space on the disk and that the disk is working properly. Operation can be resumed afterwards.

y en "Details":

Error ID:        BLKCACHE_IOERR
Severity:        Non-Fatal Error


si bien no queda bien claro si es el disco de la VM (Virtual Machine) o el del host el q esta lleno lo q supe seguro es q alguno estaba a full... xD

el error me salio en medio del backup de una base de datos mientras todo funcionaba perfectamente. no me parecia q el disco virtual estuviera al 100% aunque no lo miraba hacia un par de semanas y todo puede ser... la apague a lo bestia y cuando prendio, despues de reparar algunas entradas del disco, me volvio a soltar el mismo error.

la apague otra vez y entre en modo single para ver q podia hacer desde la consola. con un simple df pude ver q el disco estaba bastante bien (70%) asi q hice un shutdown y me fui a ver el host.

explico con tanto detalle lo q hice xq el error puede estar en otro lado segun el caso pero deberian ir checkeando todo esto...

en la particion /home del host estan entre otras cosas los discos de las VMs. al hacer un df veo q sobra espacio ahi pero q hay otra al 100%. obviamente algo estaba mal ahi pero no me explicaba el error hasta q me acorde q estaba guardando los snapshots y demas datos de la VM en un directorio q estaba justamente en la q se lleno misteriosamente. busque el directorio y tenia unos cuantos gigas...

en mi caso hago backups del sistema como si fuera un server normal asi q no uso los snapshots, de manera q lo q hice fue borrarlos desde la pantalla principal del virtualbox y problema solucionado cuando se libero el espacio. si no quieren perderlos pueden moverlos a otro lugar y cambiar el path en la configuracion de la VM o simplemente hacer espacio de alguna forma en la particion llena.

15.6.12

Liberar gratis celulares en Argentina - Movistar Personal Claro Nextel

las empresas de telefonia movil nos ofrecen equipos a un precio mas accesible a cambio de blockearlos para q solo podamos quedarnos con ellos. esto crea el gran problema de millones de usuarios q se ven atrapados entre las garras de multinacionales despiadadas dejandoles como unica alternativa caer en las manos de alguna "cueva" de desblockeo, pagar x internet un codigo a un desconocido con la esperanza de q funcione o animarse a procesos bastante complicados segun el caso.

el problema mayor es q al meter tres veces un codigo erroneo el equipo se blockea y ahi si q estamos en un problema bastante grave en el q tenemos q usar dispositivos externos para poder, con un poco de suerte, volver a activarlo.

todo esto no seria tan grave si la diferencia de precio fuera de verdad considerable, pero en argentina no es tan asi actualmente. hace unas semanas compre un galaxy s2 y la diferencia entre el precio de movistar y el liberado fue solo de un 15%, por supuesto q en movistar ademas de darmelo blockeado tenia firmar un contrato x un año con un abono de 200$... en claro y personal mas o menos lo mismo. x otra parte ninguno de los 3 me lo quiso vender a ningun precio con un plan mas bajo. ok... peor para ellos...

esto no pasa en otros paises, en usa x ejemplo un s2 con contrato vale 100usd y libre 600. ahi si se ve claramente la diferencia y vale la pena comprar un equipo al proveedor del servicio. pero no lo crean simplemente xq yo lo digo, veanlo aca:

http://smartphones.findthebest.com/l/129/Samsung-Galaxy-S2

entonces xq los argentinos compran los equipos blockeados? x desconocimiento? x costumbre? xq se dejan engañar x la propaganda? creo q es lo ultimo sumado a la falta de ganas de buscar opciones...

desblockeo x ley


lo q muchos no saben es q legalmente las empresas tienen q desblockear el equipo a la finalizacion del contrato si el usuario lo solicita, el problema es q la mayoria no lo hace y tampoco nadie les avisa q lo pueden hacer. simplemente cuando se termina el contrato siguen resignados con el mismo plan y el mismo equipo blockeado.

se puede tanto esperar q finalice el plazo como resignar el contrato, en este ultimo caso el usuario se debe hacer cargo de los gastos establecidos x las condiciones de lo q firmaron, pero llegado el caso se puede hacer.

el proceso es simple, o asi deberia ser... la empresa nos debe entregar un codigo de desblockeo. lo anotamos, ponemos en el telefono un chip de otra empresa y nos lo va a pedir, al ingresarlo y aceptar el equipo ya esta liberado.

x supuesto q no es tan facil en la practica ya q la mayoria de las veces los operadores se hacen los q no entienden lo q se les pide o ponen trabas para entregarlo. lo recomendable es pedirlo con seguridad de nuestros derechos y ante cualquier obstaculo pedir hablar con un supervisor o amenazar con hacer una denuncia en la CNC (Comision Nacional de Comunicaciones) previo pedido del nombre del operador.

la lucha para obtener el codigo...


en mi caso tuve q liberar hace poco menos de un mes mi celular que ya habia terminado el periodo del contrato con personal. dicen q personal es una de las mas dificiles para entregarlo asi q ni me moleste en llamar al *111 donde nunca atienden a quien no tiene un plan "full-black-ultra-extra-super" y mucho menos le solucionan el problema.

use mi cuenta de twitter (q cree especialmente para tratar con ellos) y les puse algo tipo:

estimados, necesito el codigo de liberacion de mi equipo. q procedimiento debo seguir?

a lo cual me respondieron x privado y despues de pedirme datos mios y del equipo me pasaron el codigo a las pocas horas. en realidad el unico dato q hace falta es el imei q seguramente tienen en una bd xq no me lo pidieron.

como detalle, recomiendo twitter para hablar con personal. la comunicacion telefonica con el servicio de atencion al cliente es completamente imposible... pero si creen q no los atienden solo a uds no es asi, no los atienden xq tienen un plan barato. la comprobacion mas sencilla es llamar de un telefono de linea al 0800 y cuando pide el num del equipo darle uno de alguien q tenga un plan full... siempre atienden... x supuesto hasta q les decimos nuestro numero real, ahi te cortan directamente... hdps!!

si esto no resulta el paso siguiente es ir personalmente a un centro de atencion y reclamarlo un poco mas energicamente. si esto tampoco funciona queda la CNC, aca pueden ver los derechos/responsabilidades legales q tienen:

http://www.cnc.gov.ar/ciudadanos/telefonia_movil/equipos.asp

y aca esta el formulario para hacer reclamos sobre servicios de telefonia movil:

http://www.cnc.gov.ar/infotecnica/formularios/pdf/f37b.pdf

llamen antes y hagan la denuncia. hice una hace unos años a telefonica con muy buenos resultados:

http://locvtvs.blogspot.com.ar/2008/09/ocutus-vs-samsung-y-ocutus-vs.html

lo q me falta agregar en esa entrada es q despues de la resolucion del caso ademas de solucionar mi problema tuve telefono de linea gratis x un año ;)

27.5.12

fail2ban - como proteger nuestros servers de intrusos varios...

los dos ultimos fines de semana tuve q sacar intrusos de servidores q administro, nada peligroso ya q los servers estan actualizados y bastante protegidos dentro de lo posible, pero siempre esta el problema de los usuarios y el cuidado q le dan a sus contraseñas... en ambos casos se vieron comprometidas cuentas de los mismos. en la 1era lograron entrar x ssh y correr un script q enviaba spam, en la 2da simplemente un login de correo con el mismo proposito pero enviando una scam tipica, este era el texto:

Please be informed that you have £100,000 British Pounds Lodged in our Western Union to transfer to you as winner of ECOWAS Lottery Jackpot.

Please Contact: milton_daniel17@yahoo.com

al entrar hizo un par de pruebas enviandose a direcciones propias q son las siguientes:

kenblast2003@yahoo.com
kenblastall@hotmail.com
motide7@aol.com

no fue lo suficientemente inteligente para borrar ni siquiera los correos q enviaba, simplemente consiguio la pass del usuario y me puso en cola 10 millones de correos q se estuvieron enviando durante unas horas hasta q me di cuenta. creo q penso q siendo domingo no lo veria hasta el lunes pero x suerte suelo checkear logs bastante seguido.

los spammers/scammers estan en la escala mas baja de la porqueria existente en internet, tanto desde el punto de vista del usuario q recibe montones de correos q no le importan como del administrador q trata de hacer todo lo posible para minimizar el impacto en el buzon del usuario final.

pero el peligro no esta solo en parar la basura sino tambien en proteger nuestros servers ya q son una codiciada presa para ellos, la oportunidad de hacer unos cuantos billetes a costa de nuestro buen nombre... je

asi tambien tenemos los miles de script kiddies q pasan el dia con sus programas de fuerza bruta y sus diccionarios probando combinaciones de user/pass y algun ocasional hacker o aprendiz q puede ocasionar algo mas de trabajo. mas de uno se sorprenderia al ver los logs de un server publico, al final de la entrada voy a pastear algunos para q vean el nivel de los ataques...

para detener este tipo de ataques automatizados existe fail2ban, q es un software q en base a los logs del sistema puede bannear IPs en base a intentos fallidos de logueo. a pesar de tenerlo instalado en la mayoria de los servers tuve q ponerlo en TODOS y ajustar la configuracion para q sea todavia mas agresiva. de paso aprovecho para hacer esta entrada para q vean q no es nada dificil de instalar y configurar y ciertamente hace darse x vencido a la mayoria de los intrusos.


instalacion

a pesar de q son muy parecidas voy a explicar la instalacion tanto para centos/redhat como para debian/ubuntu. para el 1ero tenemos q descargarlo desde:

http://sourceforge.net/projects/fail2ban/

lo extraemos con:

tar xvf fail2ban-x.x.x.tar.bz2

despues...

cd fail2ban-x.x.x
python setup.py install

a continuacion lo agregamos al arranque del sistema copiando el siguiente archivo:

cp /files/redhat-initd /etc/init.d/fail2ban

y despues...

chkconfig --add fail2ban
chkconfig fail2ban on
service fail2ban start

en debian/ubuntu lo podemos bajar de los repositorios con:

apt-get install fail2ban (sudo en ubuntu)

y nos ahorramos todo el proceso anterior.


configuracion


lo siguiente es configurar las "jails" para los servicios q queremos proteger. para eso vamos a /etc/fail2ban y editamos el archivo jail.conf haciendo una copia de seguridad antes por las dudas...

la configuracion puede variar un poco de una version a otra pero las opciones son mas o menos las mismas siempre. en debian x ejemplo, las acciones, tiempos de banneo, etc vienen definidas al principio de manera gral o se pueden personalizar despues en cada jail.

lo primero es setear las redes e IPs seguras, o sea las q queremos q el sistema no blockee nunca, como el rango de nuestra propia lan o direcciones de usuarios del sistema. esto se hace modificando el campo "ignoreip", por ejemplo:

ignoreip = 127.0.0.1 192.168.0.0/24 200.53.23.1 10.0.0.0/25

mas abajo tenemos los tiempos y situaciones del blockeo, q podemos dejar como estan o editarlas como queramos. son las siguientes:

bantime: es la cantidad de segundos q una IP es banneada (default 600).
findtime: un host es banneado si se loguea erroneamente tantas veces como la cantidad en "maxretry" dentro del "findtime" (default 600seg).
maxretry: es el numero de intentos fallidos antes de ser blockeado.

pasamos ahora a configurar las jails (carceles). una de las mas usadas es la de ssh asi q empecemos x esa, vamos hasta "[ssh]" y x default (en debian x lo menos) ya la tenemos activada. sale mas o menos asi:

[ssh]
enabled = true
port    = ssh
filter    = sshd
logpath = /var/log/auth.log
maxretry = 6

y asi para centos:

[ssh-iptables]
enabled    = true
filter    = sshd
action    = iptables[name=SSH, port=ssh, protocol=tcp]
                 sendmail-whois[name=SSH, dest=root, sender=fail2ban@fail2ban]
logpath    = /var/log/secure
maxretry = 6

lo q mas nos interesa es q el enabled este en "true" (activada) y el logpath q es la ruta del log de seguridad del sistema, esta cambia de un sistema a otro como se puede ver. en debian vemos q falta el campo "action", eso es xq viene definido antes en la seccion "actions" con el campo "banaction".

en el action de centos vemos dos acciones, iptables y sendmail whois. la 1era crea una regla de iptables blockeando la IP y la 2da envia un correo con un whois de la misma al destinatario configurado (root en este caso).

vamos a crear alguna jail mas x si no quedo muy claro, postfix en centos:

[postfix-tcpwrapper]
enabled    = true
filter    = postfix
action    = hostsdeny[file=/etc/hosts.deny]    (ruta al archivo hosts.deny)
      sendmail[name=Postfix, dest=root]
logpath    = /var/log/maillog
bantime    = 6000

en debian:

[postfix]
enabled    = true
port    = smtp,ssmtp
filter    = postfix
logpath    = /var/log/mail.log

y asi tenemos todo tipo de jails para ftp, http y todos los servicios y la mayoria de los ataques posibles. seria interminable y no tendria mucho sentido explicarlas una a una, simplemente experimentando un poco se pueden activar bastante facil.


roundcube


roundcube es un cliente de webmail relativamente nuevo (todavia esta en beta) con muchisimas opciones y una interfaz q no tiene nada q envidiarle a ninguna otra. en mi humilde opinion es muy superior al eterno squirrelmail q parece casi prehistorico al darle una mirada a uno y el otro.

los logueos de correo pueden ser blockeados con la jail "postfix" o el MTA q usemos como vimos antes, pero tambien se puede dar el caso (como me paso a mi) de que el webmail corra en un server mientras q el MTA esta en otro. en este caso nos vemos obligados a agregar la IP del 1ero en la lista de ignoradas del fail2ban del 2do para no bannear a todos los usuarios ya q la direccion de origen del logueo es siempre la misma para todos.

para solucionar esto podemos usar un plugin escrito x matt rude, q se puede descargar desde aca:

http://mattrude.com/projects/roundcube-fail2ban-plugin/

hay q copiar el contenido dentro del directorio de plugins de roundcube (roundcube/plugins) y despues editar el contenido del archivo main.inc.php q esta dentro del directorio "config", agregando en la seccion de plugins la siguiente linea:

$rcmail_config['plugins'] = array('fail2ban');

con esto se crea un nuevo archivo llamado userlogins en la carpeta logs conteniendo solo los intentos fallidos q usamos para el fail2ban creando una nueva jail:

[roundcube]
enabled    = true
port    = http,https
filter    = roundcube
logpath    = /pathderouncube/logs/userlogins


el eterno punto debil


obviamente esto no nos deja 100% a salvo pero ayuda bastante, de todas formas nunca es bueno confiarnos demasiado y mantener siempre los sistemas actualizados, los permisos bien configurados y los usuarios con las passwords mas complejas posibles... aunque siempre seran usuarios y siempre cabe la posibilidad de q hagan click donde no deben entregando sus datos ante cualquier loteria de turquia o una herencia del principe de liechtenstein...

... ese es el verdadero punto debil.


apendix


como habia prometido copio unas horas del log de fail2ban en un servidor de correo publico (no muy grande) para q vean la cantidad de conexiones blockeadas. la mayoria son de postfix pero hay alguna de ssh.

2012-05-24 04:02:41,098 fail2ban.actions: WARNING [postfix-tcpwrapper] Ban 190.49.25.205
2012-05-24 04:14:01,114 fail2ban.actions: WARNING [postfix-tcpwrapper] Ban 190.224.163.183
2012-05-24 04:52:59,128 fail2ban.actions: WARNING [postfix-tcpwrapper] Ban 186.105.151.68
2012-05-24 05:01:16,142 fail2ban.actions: WARNING [postfix-tcpwrapper] Ban 90.170.212.117
2012-05-24 05:01:32,156 fail2ban.actions: WARNING [postfix-tcpwrapper] Ban 190.172.162.35
2012-05-24 05:31:24,170 fail2ban.actions: WARNING [postfix-tcpwrapper] Ban 188.138.115.237
2012-05-24 05:54:26,188 fail2ban.actions: WARNING [postfix-tcpwrapper] Ban 181.1.142.88
2012-05-24 05:56:43,202 fail2ban.actions: WARNING [postfix-tcpwrapper] Ban 190.139.154.117
2012-05-24 06:04:14,217 fail2ban.actions: WARNING [postfix-tcpwrapper] Ban 181.14.149.157
2012-05-24 06:42:19,230 fail2ban.actions: WARNING [postfix-tcpwrapper] Ban 190.16.233.253
2012-05-24 06:47:21,242 fail2ban.actions: WARNING [postfix-tcpwrapper] Ban 189.45.204.138
2012-05-24 06:54:42,259 fail2ban.actions: WARNING [postfix-tcpwrapper] Ban 41.79.176.10
2012-05-24 07:13:24,273 fail2ban.actions: WARNING [postfix-tcpwrapper] Ban 181.14.133.18
2012-05-24 07:14:32,287 fail2ban.actions: WARNING [postfix-tcpwrapper] Ban 168.226.249.18
2012-05-24 07:18:01,301 fail2ban.actions: WARNING [postfix-tcpwrapper] Ban 168.226.165.193
2012-05-24 07:19:59,315 fail2ban.actions: WARNING [postfix-tcpwrapper] Ban 181.14.130.174
2012-05-24 07:28:02,330 fail2ban.actions: WARNING [postfix-tcpwrapper] Ban 182.71.75.106
2012-05-24 07:58:49,604 fail2ban.actions: WARNING [postfix-tcpwrapper] Ban 190.31.98.41
2012-05-24 08:02:34,618 fail2ban.actions: WARNING [postfix-tcpwrapper] Ban 181.14.150.101
2012-05-24 08:03:04,633 fail2ban.actions: WARNING [postfix-tcpwrapper] Ban 190.139.223.41
2012-05-24 08:16:23,647 fail2ban.actions: WARNING [postfix-tcpwrapper] Ban 122.163.39.30
2012-05-24 08:28:23,675 fail2ban.actions: WARNING [postfix-tcpwrapper] Ban 190.139.221.178
2012-05-24 08:37:23,690 fail2ban.actions: WARNING [postfix-tcpwrapper] Ban 200.45.10.100
2012-05-24 08:50:45,706 fail2ban.actions: WARNING [postfix-tcpwrapper] Ban 190.220.206.251
2012-05-24 09:13:29,721 fail2ban.actions: WARNING [postfix-tcpwrapper] Ban 190.166.153.58
2012-05-24 09:14:36,738 fail2ban.actions: WARNING [postfix-tcpwrapper] Ban 113.161.75.97
2012-05-24 09:29:53,760 fail2ban.actions: WARNING [postfix-tcpwrapper] Ban 168.226.165.155
2012-05-24 10:03:37,798 fail2ban.actions: WARNING [postfix-tcpwrapper] Ban 181.14.140.243
2012-05-24 10:06:49,816 fail2ban.actions: WARNING [postfix-tcpwrapper] Ban 58.186.2.73
2012-05-24 10:11:35,835 fail2ban.actions: WARNING [postfix-tcpwrapper] Ban 123.26.160.109
2012-05-24 10:12:47,849 fail2ban.actions: WARNING [postfix-tcpwrapper] Ban 186.134.140.73
2012-05-24 10:14:29,866 fail2ban.actions: WARNING [postfix-tcpwrapper] Ban 123.180.71.142
2012-05-24 10:14:51,880 fail2ban.actions: WARNING [postfix-tcpwrapper] Ban 181.14.127.147
2012-05-24 10:37:40,897 fail2ban.actions: WARNING [postfix-tcpwrapper] Ban 200.45.10.239
2012-05-24 10:44:08,913 fail2ban.actions: WARNING [postfix-tcpwrapper] Ban 190.172.97.222
2012-05-24 10:54:20,928 fail2ban.actions: WARNING [postfix-tcpwrapper] Ban 181.14.180.85
2012-05-24 11:02:05,942 fail2ban.actions: WARNING [postfix-tcpwrapper] Ban 168.226.165.130
2012-05-24 11:11:21,956 fail2ban.actions: WARNING [postfix-tcpwrapper] Ban 200.74.100.150
2012-05-24 11:27:45,974 fail2ban.actions: WARNING [postfix-tcpwrapper] Ban 84.15.191.254
2012-05-24 11:30:49,993 fail2ban.actions: WARNING [postfix-tcpwrapper] Ban 122.163.197.52
2012-05-24 11:37:58,014 fail2ban.actions: WARNING [postfix-tcpwrapper] Ban 181.14.186.253
2012-05-24 11:51:08,040 fail2ban.actions: WARNING [postfix-tcpwrapper] Ban 115.84.93.94
2012-05-24 12:18:00,057 fail2ban.actions: WARNING [postfix-tcpwrapper] Ban 123.180.84.251
2012-05-24 12:31:09,010 fail2ban.actions: WARNING [ssh-iptables] Ban 66.85.142.166
2012-05-24 12:33:16,075 fail2ban.actions: WARNING [postfix-tcpwrapper] Ban 82.114.94.6
2012-05-24 12:36:31,090 fail2ban.actions: WARNING [postfix-tcpwrapper] Ban 101.99.12.1

13.5.12

DeepWeb - Onion, I2p, etc - Mitos y realidades...


a medida q internet se vuelve cada vez mas comercial y vigilada crecen (y se ponen de moda) las redes encriptadas donde es posible compartir el contenido q nos prohiben las grandes corporaciones y gobiernos. hay (siempre la hubo) una gran parte de internet q permanece invisible para el comun de la gente, no solo en estas redes sino en la gran cantidad de webs q los buscadores no indexan, ya sea x cuestiones tecnicas, legales o muchas otras. todo esto se engloba con el nombre de "deep web".


la web profunda...


hay muchisima informacion q no es accesible x medio de una busqueda sin necesidad de q este encriptada u oculta. los motores de busqueda se dividen en dos tipos, directorios y crawlers, los 1eros son armados por gente real que revisa y agrega las paginas (yahoo, open directory, etc), los 2dos (google, altavista, etc) se manejan x medio de bots q visitan las paginas, leen su contenido y lo agregan (o no) a la base de datos del buscador.

los crawlers indexan paginas en base a parametros q pueden ser bastante utiles, pero si estamos buscando algo mas o menos raro, q no tenga un interes economico o general y este en algun dominio perdido, es muy probable q no salga en una busqueda... eso no quiere decir q no exista. asi tambien cualquier webmaster puede editar su robots.txt ordenandole a los bots q no indexen la web o simplemente proteger el contenido con passwords para q acceda solo cierta gente. se estima q el total accesible x medio de google es de entre el 40 y 70% del total de la red "clasica".

...digo "clasica" xq el contenido mas "heavy" se aloja en redes anonimas donde es muchisimo mas dificil (nunca imposible) rastrear el origen (y el destino) de las cosas. imaginemos un entorno donde tanto los clientes como los servers se mueven en redes encriptadas, donde no es tan facil para la ley saber quien, como, donde y cuando alguien hace algo. donde todo es valido, util, inutil, interesante, divertido, aburrido,  fuera de la ley... en fin, casi como en la epoca de las bbs, donde el contenido dependia solo del criterio del admin, y el q queria (y lo dejaban) entraba, y el q no se iba a otro lado.

el unico problema es q tanta libertad alienta a todo tipo de delincuentes a usar estas redes como medio para poner en practica sus actividades. alli podemos encontrar "hackers" x dinero, hitmans internacionales, credenciales y pasaportes falsificados de todo tipo, y los siempre infaltables pedofilos entre mucha otra "fauna"... hasta hay webs con experimentos en humanos (reales o no pero ahi estan)... todo esto x supuesto tambien lleno de estafas en todas sus variantes q se realizan como toda transaccion interna con "bitcoins", la moneda oficial. eso no quita q gran parte del contenido sea perfectamente valido, podemos encontrar grandes librerias repletas de titulos bastante interesantes, informacion de todo tipo, hacking, electronica, servicios anonimos de correo, chat, storage y lo q se les ocurra...

toda esta diversidad de contenido convive sin problemas, el q no quiere ver algo simplemente no lo mira. el tema ya esta muy debatido y mas alla de la imposibilidad tecnica de acabar con toda la basura, es muy cierto algo q lei una vez x la red i2p... no puede haber libertad de expresion solo para cierto tipo de expresion (you cannot provide free speech "for only some speech"), aunque no nos guste la libertad es para todos o para nadie.


redes anonimas


las mas difundidas son la red i2p (invisible internet protocol (ii=i2)) y tor (onionland), ambas son redes q proveen anonimidad utilizando un sistema de tuneles para ocultar la informacion.


la red tor es ampliamente usada para navegacion anonima pero no es tan conocida esta otra parte a la q podemos acceder sin problemas una vez dentro. se encriptan los paquetes en tantos layers como servers forman el tunel (de ahi la famosa cebolla) y cada uno solamente es capaz de desencriptar el q le corresponde, de manera q solo conoce los servers proximo y anterior.


la i2p es algo mas nueva y esta orientada a proveer mas anonimato en el sentido del hosting. las dos tienen sus pro y sus contras, tor esta hecho en C mientras q i2p corre en java, lo q la hace mas pesada. por otra parte la api de i2p esta especialmente creada para anonimidad, mientras q tor simplemente usa socks, ademas de q los tuneles tienen menos vida q en este ultimo.


como acceder


no voy a hacer un paso-a-paso xq se supone q el q quiere entrar tiene algun conocimiento minimo... y si no lo tiene lo lamento, no quiero alentar simples delincuentes a expandir sus horizontes.

para acceder a onionland simplemente tenemos q tener instalado tor y la extension torbutton para firefox, o , mas facil todavia, descargar el "tor bundle" q ya viene con una version modificada de firefox, tor, vidalia y todo listo para usar. en la entrada anterior hable bastante del tema tor:

http://locvtvs.blogspot.com.ar/2012/03/privacidad-en-internet-tor-privoxy.html

para instalar i2p se van a la pagina:

http://www.i2p2.de/download

descargan el jar, lo ejecutan como cualquier otro con:

# java -jar i2pinstall_xx.xx.jar

y lo instalan. despues solo hay q lanzarlo desde la consola con:

# i2p-router start

lo cual levanta el server y abre en el browser la pantalla de bienvenida:

http://127.0.0.1:7657/home

desde ahi podemos ir a la consola, el addressbook, y muchas otras configuraciones ademas de links para algunos "eepsites" de interes. asi como en la red tor los sites se llaman "onions" (.onion), en i2p se llaman "eepsites".

es necesario configurar el proxy en localhost:4444 y, aunque no hace falta en las ultimas versiones, puede mejorar la performance forwardear el puerto 8887 hacia la maquina q corre el server.

en general la red i2p es un poco mas "limpia" que la onion aunque hay porquerias en los dos lados. la mayoria del tiempo hay q tomarse un buen tiempo explorando para encontrar cosas interesantes pero a veces vale la pena. hay tambien algunos foros con buena info pero hay q saber encontrarlos y en muchos la entrada no es libre.

ahhh... no pienso dar links de nada. adentro hay suficiente informacion como para q se diviertan aprendiendo como funciona todo.


los mitos


al ver ultimamente users de "taringa" (xD) en algunos chans en castellano busque un poco en google y vi un par de tutos de como entrar a la onion hosteados en esa web. x supuesto, como toda la info de ahi son copy/paste de algun lado q pone alguien q no sabe cuantos bits entran en un byte, pero algunas de sus mentes mas iluminadas fueron capaces de bajar el bundle y entrar.

obviamente no llegan muy lejos y se aburren enseguida. uno x ahi decia q como no entendia ingles no servia para nada xq la mayoria del contenido esta en ese idioma, otro se quejaba xq no entendia nada, otro q ponia "aguante racing"... trolls, como se les dice x ahi. duran 2 dias con suerte...

toda esa gente llega porque ve esos graficos del iceberg donde sale la punta como "la web visible" y el resto (gigantesco) con las redes encriptadas, super encriptadas, vpns, etc. y se imaginan q estan en una pelicula a punto de loguearse en una red donde va a salir en el index de la pagina de bienvenida el link de como armar una bomba atomica con pasta de dientes y detergente abajo del de las passwords de root de la nasa. el iceberg no existe, la mayoria del contenido es basura y todo es un kaos... en resumen la informacion q quieren puede q este ahi, pero no basta con instalar tor para verla.

x suerte el sistema mismo se encarga de hacer desaparecer a los "curiosos" y/o trolls, el usuario medio/bajo de la deepweb tiene el nivel de un usuario medio/alto de la web comun x lo q los lugares medianamente especializados dejan practicamente fuera al no-iniciado. ademas el manejo no es para nada amigable para el que esta acostumbrado usar el facebook desde su windows7 q tambien queda practicamente fuera tanto x imposibilidad tecnica como x desinteres x el contenido.

el aspecto gral es el de la internet de los 90's, onda "geocities", si bien hay algunas webs con algun sistema mas "moderno", tipo algun wordpress o vbulletin, no es lo q mas abunda. ni le importa a nadie tampoco, a mi x lo menos lo q me interesa es el contenido y no los flashes de colores.

x otra parte nadie ayuda mucho a nadie adentro cuando recien llega, asi q no se asombren si preguntan algo demasiado basico y nadie les contesta o se les mueren de risa con suerte, es completamente normal.


der Epilog...


i2p y onionland son las mas populares actualmente pero existen otras redes como la antigua freenet o la gnunet ademas de nuevos desarrollos como la cjdns. tal vez en el futuro sea la unica forma de acceder a contenido tan normal hoy en internet como descargas de peliculas, musica o software. se pueden bajar anonimamente torrents o e2k con cualquiera de estos protocolos ademas de los links directos.

los q estan pensando en usar esto para alguna forma de delito siempre recuerden q la anonimidad nunca es total, si alguien tiene los suficientes recursos los puede localizar cuando quiera. los curiosos tengan cuidado con lo q hacen y de quien se fian. traten de navegar con un browser distinto al q usan normalmente (o mejor otro usuario solo x seguridad) y no den datos personales... bah, no deberian hacerlo en ninguna web... no lo sabian?